Lazarus Group ใช้มัลแวร์ RemotePE เล็งเป้าการเงินและคริปโตทั่วโลก
นักวิจัย Fox-IT ของ NCC Group รายงานการพบ RemotePE มัลแวร์แบบ RAT ที่ถูกใช้ในแคมเปญโจมตีองค์กรการเงินและบริษัทคริปโต โดยเน้นการทำงานในหน่วยความจำเพื่อลดร่องรอยบนเครื่องเป้าหมาย
กลุ่มแฮกเกอร์ Lazarus Group ซึ่งถูกเชื่อมโยงกับเกาหลีเหนือ กลับมาอยู่ในความสนใจของวงการความปลอดภัยไซเบอร์อีกครั้ง หลังมีรายงานการใช้มัลแวร์ชื่อ RemotePE ในการโจมตีองค์กรด้านการเงินและบริษัทคริปโตเคอร์เรนซี รายงานจาก SCWorld และงานวิเคราะห์ของ Fox-IT ระบุว่า RemotePE เป็นมัลแวร์ประเภท Remote Access Trojan หรือ RAT ที่ออกแบบมาเพื่อควบคุมเครื่องเป้าหมายจากระยะไกล และทำงานในหน่วยความจำเป็นหลักเพื่อลดร่องรอยบนระบบไฟล์
RemotePE ถูกพูดถึงมากขึ้นเพราะไม่ได้เป็นเพียงมัลแวร์ที่ติดตั้งลงเครื่องแล้วทำงานตรง ๆ แต่เป็นส่วนหนึ่งของห่วงโซ่การโจมตีหลายขั้นตอน ทีมวิจัยระบุว่าแคมเปญนี้ใช้ตัวโหลด 2 ตัว คือ DPAPILoader และ RemotePELoader ก่อนนำ RemotePE เข้ามาทำงานในขั้นสุดท้าย
ในขั้นแรก DPAPILoader จะทำหน้าที่ถอดรหัสและโหลด RemotePELoader โดยอาศัย Windows Data Protection API หรือ DPAPI จากนั้น RemotePELoader จะติดต่อกับเซิร์ฟเวอร์ควบคุม หรือ C2 เพื่อรับมัลแวร์ RemotePE เข้ามารันบนเครื่องเป้าหมาย ข้อมูลที่น่าจับตาคือ RemotePE ถูกอธิบายว่าเป็นมัลแวร์ที่ทำงานในหน่วยความจำโดยตรง ทำให้เหลือร่องรอยบนดิสก์น้อยกว่ามัลแวร์ทั่วไป
ความสามารถของ RemotePE ครอบคลุมหลายด้าน ตั้งแต่การรับคำสั่งจากเซิร์ฟเวอร์ควบคุม การจัดการไฟล์ การควบคุมหรือจัดการโปรเซส ไปจนถึงการจัดการตัวเองในระบบ ข้อมูลจากรายงานยังระบุถึงเทคนิคหลบเลี่ยงการตรวจจับ เช่น การลดการติดตามผ่าน Event Tracing for Windows หรือ ETW และการใช้เทคนิคที่เกี่ยวข้องกับการเลี่ยงเครื่องมือป้องกันปลายทางอย่าง EDR
ประเด็นที่ทำให้ข่าวนี้เกี่ยวข้องกับผู้อ่านทั่วไปมากกว่าที่คิด คือเป้าหมายของแคมเปญไม่ได้จำกัดอยู่แค่บริษัทเทคโนโลยีขนาดใหญ่ แต่รวมถึงกลุ่มการเงินและบริษัทคริปโต ซึ่งเป็นภาคธุรกิจที่มีข้อมูลสำคัญและทรัพย์สินดิจิทัลจำนวนมาก เมื่อการโจมตีใช้มัลแวร์ที่ซ่อนตัวได้ดีขึ้น การตรวจพบในช่วงแรกจึงอาจยากขึ้นสำหรับองค์กรที่ไม่มีระบบเฝ้าระวังเพียงพอ
สำหรับผู้ใช้งานทั่วไป รายงานนี้ไม่ได้หมายความว่าเครื่องคอมพิวเตอร์ทุกเครื่องกำลังถูกโจมตีโดย Lazarus Group โดยตรง แต่ช่วยให้เห็นแนวโน้มของภัยไซเบอร์ที่กำลังขยับจากมัลแวร์แบบเดิมไปสู่เครื่องมือที่ซับซ้อนขึ้น โดยเฉพาะกลุ่มที่มุ่งเป้าไปยังองค์กรที่เกี่ยวข้องกับเงิน การลงทุน และสินทรัพย์ดิจิทัล
ข้อมูลที่ยืนยันได้ในขณะนี้คือ Fox-IT ซึ่งเป็นส่วนหนึ่งของ NCC Group รายงานการพบ RemotePE ในบริบทของการตอบสนองเหตุการณ์ด้านไซเบอร์ และระบุว่าแคมเปญนี้เกี่ยวข้องกับกลุ่ม Lazarus ที่มีประวัติมุ่งเป้าองค์กรการเงินและคริปโต ส่วนรายละเอียดเชิงลึกบางส่วน เช่น ขอบเขตเหยื่อทั้งหมด จำนวนองค์กรที่ได้รับผลกระทบ หรือความเสียหายทางการเงินจากแคมเปญนี้ ยังไม่มีข้อมูลสาธารณะที่ยืนยันครบถ้วนในรายงานข่าวที่เผยแพร่
ในมุมขององค์กรไทย โดยเฉพาะธุรกิจที่เกี่ยวข้องกับฟินเทค การชำระเงิน สินทรัพย์ดิจิทัล หรือระบบหลังบ้านทางการเงิน ข่าวนี้เป็นสัญญาณให้ติดตามรายงานภัยคุกคามจากแหล่งที่เชื่อถือได้อย่างใกล้ชิดมากขึ้น การอัปเดตระบบ การตรวจสอบกิจกรรมผิดปกติ และการทำงานร่วมกันระหว่างทีมไอทีและทีมความปลอดภัยยังเป็นแนวทางพื้นฐานที่ควรอยู่ในแผนรับมือภัยไซเบอร์ขององค์กร
สถานะล่าสุดของข่าวนี้ยังอยู่ที่การเปิดเผยรายละเอียดเชิงเทคนิคจากนักวิจัยด้านความปลอดภัย และการรายงานต่อโดยสื่อไซเบอร์หลายแห่ง สิ่งที่ควรติดตามต่อคือจะมีการเปิดเผยตัวชี้วัดการโจมตีเพิ่มเติมหรือไม่ รวมถึงองค์กรด้านความปลอดภัยไซเบอร์ในแต่ละประเทศจะออกคำเตือนหรือแนวทางตรวจจับเพิ่มเติมอย่างไร
KEY TAKEAWAYS:
- RemotePE เป็นมัลแวร์ประเภท RAT ที่ถูกโยงกับแคมเปญของ Lazarus Group
- เป้าหมายหลักที่ถูกรายงานคือองค์กรการเงินและบริษัทคริปโตเคอร์เรนซี
- การโจมตีใช้หลายขั้นตอน ผ่าน DPAPILoader และ RemotePELoader ก่อนโหลด RemotePE
- จุดเด่นของ RemotePE คือการทำงานในหน่วยความจำ ลดร่องรอยบนระบบไฟล์
- ข้อมูลเรื่องจำนวนเหยื่อและความเสียหายจากแคมเปญนี้ยังไม่มีการยืนยันครบถ้วนในข้อมูลสาธารณะ
SCWorld, Fox-IT, The Hacker News
อ้างอิง:
https://www.scworld.com/brief/north-koreas-lazarus-group-uses-new-remotepe-malware-against-financial-targets
https://blog.fox-it.com/2025/09/01/three-lazarus-rats-coming-for-your-cheese/
https://thehackernews.com/2026/05/lazarus-deploys-remotepe-memory-only.html

เขียนโดย Annonymus TN
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 ทำความรู้จัก “ไข่ข้าว” หรือ “ไข่ฮ้างฮัง” เมนูสุดแปลกที่หลายคนกล้าลอง
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 มหาวิทยาลัยเอกชนเปิดค่าเล่าเรียนปี 2569 สาขาไหนค่าใช้จ่ายต่างกันชัดเจน
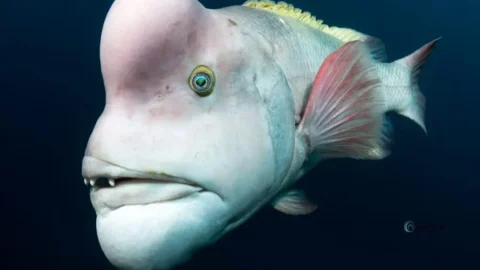 ไม่ได้โดนใครตีมาใช่ไหม? มาทำความรู้จัก “ปลาหัวแกะเอเชีย” หน้าตาสุดแปลกแห่งญี่ปุ่น
 คนขับรถบรรทุก รายได้หลักหมื่นถึงหลายหมื่น เส้นทางไหนให้ค่าตอบแทนต่างกัน
 ทำไม “หอเอนปิซา” ถึงเอียง และรอดพ้นจากการถล่มมาได้จนถึงทุกวันนี้?
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่างมหาวิทยาลัยเอกชนเปิดค่าเล่าเรียนปี 2569 สาขาไหนค่าใช้จ่ายต่างกันชัดเจนไม่ได้โดนใครตีมาใช่ไหม? มาทำความรู้จัก “ปลาหัวแกะเอเชีย” หน้าตาสุดแปลกแห่งญี่ปุ่น
 เลขเด็ด พญาคันคาก งวด 16 ตุลาคม 69
 ข่าววันนี้
