Steam ทำการลบเกม Beyond The Dark ออกจากระบบเป็นที่เรียบร้อยแล้ว หลังพบมัลแวร์แฝงอยู่
Steam ทำการลบเกม Beyond The Dark ออกจากระบบเป็นที่เรียบร้อยแล้ว หลังพบมัลแวร์แฝงอยู่

จากรายงานโดยเว็บไซต์ Cyber Insider ได้กล่าวถึงการที่ทางยูทูบเบอร์ (Youtuber) รายหนึ่งชื่อ Eric Parker ได้ทำการเข้าตรวจสอบวิดีโอเกมฟรี ‘Beyond The Dark’ ซึ่งมีการอ้างว่าเป็นวิดีโอเกมสยองขวัญแบบผู้เล่นหลายคน (Multi-Player) จากผู้ผลิตแบบอินดี้ (Indie) ที่ได้มีการทำการแจกจ่ายให้เล่นฟรีบนแพลตฟอร์ม Steam หลังจากที่ได้รายงานจากผู้รับชมช่องว่า ตัวเกมนั้นมีความน่าสงสัยที่จำเป็นต้องมีการตรวจสอบ ทำให้ทางยูทูบเบอร์รายดังกล่าวเข้าทำการตรวจสอบวิดีโอเกมนี้อย่างจริงจังในหลากแง่มุม จนนำมาสู่การตรวจพบความผิดปกติหลายอย่าง
อย่างแรกนั่นคือ ตัววิดีโอเกมดังกล่าวนั้นไม่ได้มีการใช้ชื่อ ‘Beyond The Dark’ มาตั้งแต่ต้น ซึ่งจากการตรวจสอบผ่านทางฐานข้อมูลของ Steam อย่าง SteamDB นั้นพบว่า ตัวเกมเริ่มแรกใช้ชื่อ Rodent Race ก่อนที่จะมีการเปลี่ยนชื่อมาเป็น ‘Beyond The Dark’ ในช่วงเดือนพฤษภาคมที่ผ่านมา นอกจากนั้นก็ยังได้มีการเปลี่ยนข้อมูลอื่น ๆ ของตัววิดีโอเกม เช่น Metadata, งานอาร์ตเวิร์ก (Artworks), และ รายละเอียดของวิดีโอเกม ซึ่งนำไปสู่ข้อสันนิษฐานที่ว่า ชื่อแรกที่ใช้ตั้งนั้นอาจจะเป็นไปเพื่อการเล็ดลอดระบบตรวจสอบของทาง Steam
ต่อมาเมื่อทำการวิเคราะห์ในเชิงลึกด้วยการใช้งานเครื่องมือสอดส่องและตรวจสอบระบบ (Forensic and System Monitorting Tools) ร่วมกับการรันตัวเกมบนสภาพแวดล้อมจำลอง (Virtual Machine) ก็ได้พบว่า ถึงแม้ตัวเกมจะมีองค์ประกอบบางอย่างที่ดูไม่มีอะไรผิดปกติ เช่น หน้าจอการเล่นที่แสดงให้เห็นว่าถูกสร้างขึ้นด้วยเครื่องมือสร้างวิดีโอเกม (Game Engine) Unity และ ระบบการเล่น (Gameplay) แบบพื้นฐาน แต่กลับพบว่ามีการติดต่อไปยังภายนอก (Outbound Network) มากกว่าปกติทันทีที่ได้มีการรันเกมขึ้นมา
แล้วหลังจากทำการวิศวกรรมย้อนกลับ (Reverse Engineer) ตัวเกม ก็นำไปสู่การพบสิ่งที่น่าสงสัยในที่สุด นั่นคือ ไฟล์ DLL ที่มีโค้ดอันตรายถูกฝังอยู่ภายในตัววิดีโอเกม ซึ่งตัวมัลแวร์ในรูปแบบไฟล์ DLL ดังกล่าวนั้น ทางยูทูบเบอร์พบว่ามีความสามารถในการทำโปรไฟล์ (Profiling) เครื่องของเหยื่อด้วยการเก็บข้อมูลสำคัญต่าง ๆ ที่เกี่ยวกับการระบุตัวตนของเครื่องเหยื่อ, เก็บข้อมูล MAC Address, เก็บข้อมูลเกี่ยวกับส่วนเสริม (Extension) ที่ติดอยู่บนเว็บเบราว์เซอร์ Chrome, และติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ผ่าน API เพื่อรอรับคำสั่งถัดไป ซึ่งในส่วนของการสแกน Extension ของ Chrome นั้น ทางยูทูบเบอร์พบว่ามีการสแกนที่เน้นไปยังส่วนเสริมที่เป็นกระเป๋าเงินคริปโตเคอร์เรนซี (Crypto Wallet) อย่าง MetaMask ทำให้มองว่าทางผู้ที่อยู่เบื้องหลังอาจมีประสงค์ในการลักขโมยเงินของเหยื่อ
นอกจากนั้นทางยูทูบเบอร์ยังพบอีกว่า ตัวมัลแวร์นั้นมีการสนับสนุนในการดาวน์โหลดไฟล์มัลแวร์ตัวที่สอง (Secondary Payload) ลงมาติดตั้งบนเครื่องเหยื่อ ไม่เพียงเท่านั้นตัวมัลแวร์ยังมีการสนับสนุนในการดาวน์โหลดองค์ประกอบเสริม (Component) ของมัลแวร์ในรูปแบบไฟล์บีบอัดสกุล Zip ลงมาติดตั้งเพื่อเสริมความสามารถและเขี้ยวเล็บให้กับมัลแวร์อีกด้วย
ทางบริษัท Valve นั้นไม่ได้มีการออกมาให้ความเห็นเกี่ยวกับการตรวจพบวิดีโอเกมแฝงมัลแวร์ดังกล่าวแต่อย่างใดแต่ได้ทำการลบวิดีโอเกมตัวปัญหาดังกล่าวออกจากสารบบเป็นที่เรียบร้อยแล้วหลังจากได้รับรายงานจากผู้เล่นและกลุ่มนักวิจัยด้านความปลอดภัยทางไซเบอร์

เขียนโดย Annonymus TN
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 แนวทางเลขเด็ด "คำชะโนด" งวด 16 ตุลาคม 69..เลขเด่น 7 มาแรงสุดๆ
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิดลิสต์ 5 ร้านดังโซเชียล คิวยาวข้ามชั่วโมงคนก็ยังยอมรอ
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 16 ตุลาคม 69
 เรียนสายช่างหลังจบ ม.6 หรือ ปวช. เส้นทางไหนทำให้เริ่มมีรายได้เร็วกว่า
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 5 ภาษาวัยรุ่นโซเชียลที่กำลังจะตาย ใช้ตอนนี้โดนแซวว่าแก่
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
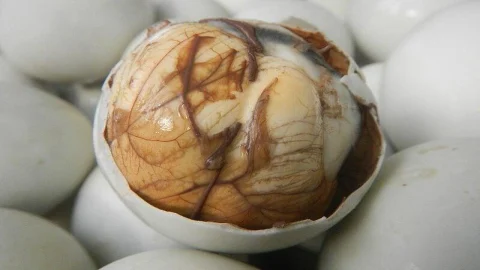 ทำความรู้จัก “ไข่ข้าว” หรือ “ไข่ฮ้างฮัง” เมนูสุดแปลกที่หลายคนกล้าลอง
 รวมเลขเด็ดหวยลาว 8 ตุลาคม 2569 เลขชนอาจารย์ดังเปิดลิสต์ 5 ร้านดังโซเชียล คิวยาวข้ามชั่วโมงคนก็ยังยอมรอเรียนสายช่างหลังจบ ม.6 หรือ ปวช. เส้นทางไหนทำให้เริ่มมีรายได้เร็วกว่าแนวทางเลขเด็ด "คำชะโนด" งวด 16 ตุลาคม 69..เลขเด่น 7 มาแรงสุดๆ
 ข่าววันนี้
