พบมัลแวร์ Quasar Linux ล่องหนได้ มุ่งโจมตีเหล่านักพัฒนาซอฟต์แวร์
พบมัลแวร์ Quasar Linux ล่องหนได้ มุ่งโจมตีเหล่านักพัฒนาซอฟต์แวร์
การทำอาชีพนักพัฒนาซอฟต์แวร์ หรือ Developer หรือ เรียกสั้น ๆ ว่า Dev นั้น ในปัจจุบันเรียกได้ว่ามีชีวิตที่ยากลำบากเนื่องจากต้องต่อสู้กับทั้งระบบปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence), การเลิกจ้าง, คู่แข่งในวงการจำนวนมาก และยังต้องตกเป็นเป้าหมายหลักของแฮกเกอร์ และมัลแวร์อีกด้วย เช่น ข่าวนี้
จากรายงานโดยเว็บไซต์ Bleeping Computer ได้กล่าวถึงการตรวจพบมัลแวร์ตัวใหม่บนระบบปฏิบัติการ Linux ที่มีชื่อว่า Quasar Linux (QLNX) โดยมัลแวร์ดังกล่าวนั้นเป็นลูกผสมกันระหว่างมัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor), มัลแวร์ขโมยรหัสผ่าน (Credential Stealer) และมัลแวร์ประเภทเข้าควบคุมระบบเครื่องในระดับลึก (Rootkit) ซึ่งมัลแวร์ตัวนี้จะทำงานในสภาวะแวดล้อม (Environment) สำหรับการพัฒนาซอฟต์แวร์ เช่น npm, PyPI, GitHub, AWS, Docker และ Kubernetes ทำให้นอกจากตัวมัลแวร์จะสามารถโจมตีกลุ่มนักพัฒนาซอฟต์แวร์ได้แล้ว ยังอาจนำไปสู่การทำการโจมตีในวงกว้างด้วยการทำการโจมตีห่วงโซ่อุปทาน (Supply Chain Attack) หรือการสอดไส้มัลแวร์ลงไปในแพ็คเกจ (Package) ซอฟต์แวร์แล้วทำการเผยแพร่ (Publish) ผ่านทางช่องทางดังกล่าว
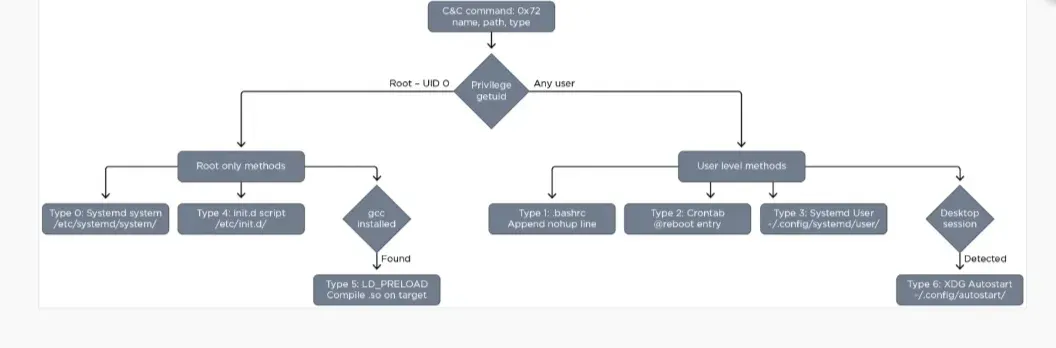
ในด้านการแอบซ่อนตัวเองอยู่บนระบบนั้น ทางทีมวิจัยจาก Trend Micro บริษัทผู้พัฒนาเครื่องมือต่อต้านภัยไซเบอร์ชื่อดัง พบว่าตัวมัลแวร์มีความสามารถในการล่องหน (Stealth) แฝงตัวอยู่บนระบบอย่างเนียน ๆ ได้อย่างยาวนาน ด้วยการใช้วิธีการหลายอย่าง เช่น การรันบนหน่วยความจำโดยตรง (In-Memory Execution), การลบไฟล์ติดตั้ง (Binary) ของตัวมัลแวร์ออกจากระบบ, การลบบันทึกการทำงาน (Log Wiping), การแฝงตัวอยู่ใน Process ที่ปลอมชื่อจนเหมือน Process ทั่วไป (Process Sproofing) และการลบหลักฐานร่องรอยสำหรับตรวจสอบ (Forensic Environment Variables) ต่าง ๆ ซึ่งในส่วนของการคงทนตัวเองอยู่บนระบบ (Persistence) นั้นตัวมัลแวร์ได้มีการใช้กลไก (Mechanic) มากถึง 7 ตัว คือ LD_PRELOAD, systemd, crontab, init.d scripts, XDG autostart และ ‘.bashrc’ injection ซึ่งจะช่วยรับประกันได้ว่า ตัวมัลแวร์จะอยู่บนระบบได้นานเท่านาน
สำหรับในส่วนของฟังก์ชันการทำงานของมัลแวร์นั้น ก็ได้แบ่งออกเป็นฟังก์ชันมากมายถึง 7 ตัวเช่นเดียวกัน ดังนี้
ฟังก์ชันแบบมัลแวร์ที่เข้าถึงระบบจากระยะไกล (RAT หรือ Remote Access Trojan) ซึ่งเป็นแกนกลางหลัก (Core) ของมัลแวร์ตัวนี้ ซึ่งตัวฟังก์ชันนี้จะมีการรองรับการใช้งานคำสั่ง (Command) สำหรับจัดการกับเครื่องของเหยื่อมากถึง 58 คำสั่ง โดยครอบคลุมถึง การเข้าถึง Shell (Shell Access), การจัดการไฟล์และ Process, การควบคุมระบบ (System Control), และการจัดการระบบเครือข่าย (Network) โดยตัวฟังก์ชันนี้จะติดต่อรับคำสั่งจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ผ่านทางช่องทางโปรโตคอล TCP/TLS หรือ HTTP/S ที่ถูกดัดแปลงมาเป็นพิเศษสำหรับมัลแวร์ตัวนี้เท่านั้น
ฟังก์ชันเข้าถึงระบบในเชิงลึก หรือ Rootkit ซึ่งจะเป็นการทำงานร่วมกันอย่างเงียบเชียบ ล่องหนอยู่ภายในระบบ ของกลไก 2 ตัว นั่นคือ Userland LD_PRELOAD Rootkit และ eBPF Component ที่มีความสามารถในการเข้าถึงแก่นของระบบ (Kernel) ซึ่งมัลแวร์ส่วนนี้จะใช้ Hook บนเลเยอร์ของ Userland ในการซ่อนไฟล์, Process, และสิ่งที่เกี่ยวข้องมัลแวร์ทั้งหมด ขณะที่ eBPF จะทำการซ่อน PIDs, ตำแหน่งของไฟล์ (File Paths) และพอร์ตที่ใช้ในการติดต่อกับเครือข่าย (Network Port) ในระดับ Kernel
ฟังก์ชันสำหรับการขโมยข้อมูลรหัสผ่าน (Credential Stealer) ซึ่งจะเป็นฟังก์ชันที่นำเอาเครื่องมือเก็บเกี่ยวรหัสผ่าน (Credential Harvesting) ที่สามารถเก็บรหัสผ่านหลากรูปแบบ เช่น กุญแจ SSH keys, เว็บเบราว์เซอร์, การตั้งค่า (Configs) ของระบบคลาวด์และระบบการพัฒนาซอฟต์แวร์, /etc/shadow, และ Clipboard ร่วมกับมัลแวร์เปิดประตูหลังของระบบ (Backdoor) แบบ PAM ที่สามารถเข้าแทรกแซง (Intercept) ข้อมูลสำหรับการยืนยันตัวตน (Authentication) ในรูปแบบข้อความไม่เข้ารหัส (Plaintext) ได้
ฟังก์ชันสอดแนม (Surveillance) เช่น ระบบตรวจจับการพิมพ์ (Keylogging), ระบบแอบบันทึกภาพหน้าจอ, และระบบแอบมองข้อมูล Clipboard
ฟังก์ชันสำหรับการรัน (Execution) และการยิง (Injection) ใช้ในการยิง Process ต่าง ๆ เช่น ptrace และ /proc/pid/mem และในการรันไฟล์มัลแวร์ (Payload) บนหน่วยความจำโดยตรง เช่น shared objects และ BOF/COFF
ฟังก์ชันสอดส่องไฟล์ระบบ (Filesystem Monitoring) ใช้ในการติดตามไฟล์ระบบผ่านทาง inotify

เขียนโดย Annonymus TN
 จากเงินภาษีของประชาชน กว่าจะกลายเป็นโครงการในตำบล เงินเดินทางผ่านหน่วยงานไหนบ้าง
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 ก่อนหวยออก 16 ต.ค. 69 ทำไมเลข 7 โผล่ซ้ำ? แกะรอย “เลขที่มีคนพูดถึงเยอะ” จากหน้าค้นหาและหลายสำนัก
 เปิดอันดับจังหวัดที่ได้กรอบงบพัฒนามากที่สุด ปี 2569 เงินก้อนใหญ่ลงพื้นที่ไหนบ้าง
 หวยซองเงินล้าน งวด 16 ตุลาคม 2569
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 ศาลยกฟ้อง “โน้ต” อดีตผู้จัดการ พลอย เฌอมาลย์ คดีจบแต่ดราม่ายังไม่จบ หลังถูกท้าออก “โหนกระแส” พิสูจน์ความจริง
 รวมอำเภอที่มีสถานที่สำคัญซ่อนอยู่หลายแห่ง แต่คนต่างจังหวัดอาจยังไม่ค่อยรู้จัก
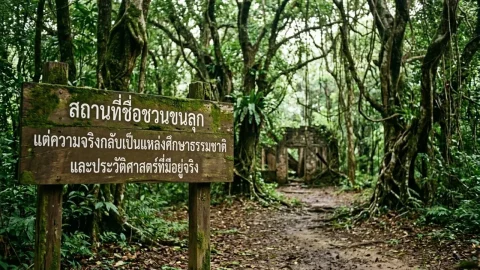 สถานที่ชื่อชวนขนลุก แต่ความจริงกลับเป็นแหล่งศึกษาธรรมชาติและประวัติศาสตร์ที่มีอยู่จริง
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่างเปิดอันดับจังหวัดที่ได้กรอบงบพัฒนามากที่สุด ปี 2569 เงินก้อนใหญ่ลงพื้นที่ไหนบ้าง
 จากวัดผารังหมี สู่ขุนเขาบ้านมุง กับการเดินทางที่ไม่เป็นไปตามแผนศาลยกฟ้อง “โน้ต” อดีตผู้จัดการ พลอย เฌอมาลย์ คดีจบแต่ดราม่ายังไม่จบ หลังถูกท้าออก “โหนกระแส” พิสูจน์ความจริง
 พฤติกรรมเสี่ยงโรคไต หยุดซะก่อนสายเกินไป ทุกเพศทุกวัยมีโอกาสเป็น
 แมตช์หยุดโลกกลางเดือน! เมื่อ ‘เจ้าพ่อปากแดง’ วัดพลัง ‘เจ้าแม่ตะเคียน’ งวด 16 ต.ค. 69 ใครแม่นกว่าเดี๋ยวรู้กัน
 ข่าววันนี้
 มือถือพังเพราะ “ตกเขา” หรือมีอีกเหตุการณ์? กรรชัยถามตรง บีมยืนยันกลางโหนกระแส
 ศาลยกฟ้อง “โน้ต” อดีตผู้จัดการ พลอย เฌอมาลย์ คดีจบแต่ดราม่ายังไม่จบ หลังถูกท้าออก “โหนกระแส” พิสูจน์ความจริงอินฟลูดังของญี่ปุ่นถูกจับอีกครั้ง ฐานเสพคีตามีนและโคเคน
 เช็กก่อนออกจากบ้าน! เลือกตั้งบอร์ดประกันสังคม 11 ต.ค. มีการเปลี่ยนสถานที่ใช้สิทธิหลายแห่ง