แฮกเกอร์เกาหลีเหนือสร้างมัลแวร์ macOS ตัวใหม่สำเร็จ
แฮกเกอร์เกาหลีเหนือสร้างมัลแวร์ macOS ตัวใหม่สำเร็จ
แต่ช่อง Telegram ของทางกลุ่มถูกแฮกไปแล้ว
สิ่งที่ขึ้นชื่อสำหรับประเทศเกาหลีเหนือนั้น นอกจากจะเป็นทรงผมสุดเฉียบของท่านผู้นำสูงสุด วัฒนธรรมที่ยากแก่การเข้าใจแล้ว ที่ขาดไม่ได้คือ กลุ่มแฮกเกอรที่เก่งกาจติดอันดับโลกที่สามารถแฮกระบบรัฐบาล และองค์กรชั้นนำ รวมทั้งพัฒนามัลแวร์ที่ร้ายกาจหลากชนิด ถึงแม้ประเทศจะแทบไม่มีอินเทอร์เน็ตเลยก็ตาม ในคราวนี้ก็เป็นอีกข่าวหนึ่ง ที่อาจทำให้ผู้อ่านทั้งอึ้ง และขำในเวลาเดียวกัน
จากรายงานโดยเว็บไซต์ Cyber News ได้กล่าวถึงการที่ทางทีมวิจัยจาก Birmingham Cyber Arms บริษัทผู้เชี่ยวชาญด้านการตรวจสอบภัยไซเบอร์ ทำการตรวจพบกิจกรรมใหม่ของกลุ่มแฮกเกอร์ชื่อดังจากประเทศเกาหลีเหนือ Lazarus ได้ทำการพัฒนามัลแวร์ตัวใหม่ที่มุ่งเน้นโจมตีกลุ่มผู้ใช้งานระบบปฏิบัติการ macOS โดยมีเป้าหมายเป็นกลุ่มนักพัฒนาซอฟต์แวร์ (Developer), ผู้บริหารองค์กร (Executive) และกลุ่มบริษัทเทคโนโลยีการเงิน หรือ Fintech ต่าง ๆ ซึ่งในการโจมตีนั้น แฮกเกอร์จะใช้วิธีการสุดคลาสสิคด้วยการหลอกลวงเหยื่อด้วยวิธีการทำวิศวกรรมทางสังคม หรือ Social Engineering โดยแฮกเกอร์นั้นจะหาเหยื่อกลุ่มเป้าหมายผ่านทางบริการแชทชื่อดัง Telegram และชวนให้มาพูดคุยเพื่อเจรจาในเชิงธุรกิจ แล้วหลอกให้ดาวน์โหลดแอปพลิเคชัน Zoom, Microsoft Teams, และ Google Meet ปลอม โดยอ้างว่าเป็นสิ่งจำเป็นสำหรับการนัดปรึกษาหารือ
ซึ่งหลังจากที่เหยื่อได้ติดตั้งแอปพลิเคชันปลอมดังกล่าวลงสู่เครื่องแล้วทำการเริ่มเรียกสาย (Call) ก็จะมีหน้าจอแสดงข้อผิดพลาด (Error) ขึ้นมา พร้อมร้องขอให้เหยื่อทำการคัดลอง, วาง และรันสคริปท์ที่ปรากฏขึ้นบนหน้าจอ ถ้าเหยื่อหลงเชื่อก็จะนำไปสู่การรันติดตั้งมัลแวร์ในท้ายที่สุด ซึ่งวิธีการนี้นั้นเรียกได้ว่า เป็นเทคนิคการทำ ClickFix ในรูปแบบหนึ่ง โดยตัวมัลแวร์นั้นมีความสามารถในการขโมยข้อมูลอ่อนไหวต่าง ๆ บนเครื่องของเหยื่อ เช่น รหัสผ่านต่าง ๆ, รหัสที่ถูกบันทึกไว้บน Keychain และข้อมูลการใช้งาน Session ต่าง ๆ บนเว็บเบราว์เซอร์ เป็นต้น ซึ่งข้อมูลเหล่านี้จะถูกส่งกลับไปให้เซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ที่ตั้งอยู่บนช่อง (Channel) ของแฮกเกอร์บน Telegram
ทางทีมวิจัยจาก Any.Run บริษัทผู้พัฒนาเครื่องมือต่อต้านภัยไซเบอร์ ได้ระบุว่า จากการวิเคราะห์ตัวโค้ดแล้วพบว่า เป็นมัลแวร์ที่ถูกเขียนขึ้นมาได้แย่มาก จนมัลแวร์สามารถเผยตัวออกมาได้ง่ายจากการใช้งานทรัพยากร (Resource) บนเครื่องที่มากเกินไป ถึงกระนั้นก็ยังมีความสามารถในการขโมยข้อมูลได้ดี และด้วยช่องโหว่ที่มีมากมายนี้เอง ทำให้แฮกเกอร์ฝ่ายดี ซึ่งก็คือกลุ่มนักวิจัยจากบริษัทด้านความปลอดภัยไซเบอร์ สามารถเจาะเข้าระบบโครงสร้างพื้นฐาน (Infrastructure) ที่ตั้งอยู่บน Telegram โดยช่องโหว่ที่ถูกตรวจพบนั้น มี 2 ช่องโหว่ คือ
ช่องโหว่แรกนั้นเป็นโฟลเดอร์ที่ใช้ในการรองรับไฟล์และข้อมูลที่ถูกขโมยมา โดยทางทีมวิจัยพบว่า โฟลเดอร์ที่ตั้งอยู่บนเซิร์ฟเวอร์นี้สามารถอัปโหลดไฟล์ได้โดยที่ไม่ต้องทำการยืนยันตัวตนผู้ใช้งาน (Authentication) ก่อน ทำให้ทางทีมวิจัยสามารถระดมยิง (Flood) ไฟล์ขยะ ด้วยการใช้สคริปท์แค่ไม่กี่บรรทัด จนทำให้เซิร์ฟเวอร์ของแฮกเกอร์ค้าง และบัญชี Telegram ถูกระงับได้
ช่องโหว่ที่สองนั้นมาจากการที่โค้ดของมัลแวร์เขียนแย่มาก จนมีการเปิดเผย API Token ที่ใช้ในการเชื่อมต่อมัลแวร์กับตัวบอท (Bot) บน Telegram ซึ่งนำไปสู่การเปิดโปงเจ้าของบัญชีที่อยู่เบื้องหลังในท้ายที่สุดว่าเป็นกลุ่มแฮกเกอร์จากประเทศเกาหลีเหนือ รวมทั้งสามารถใช้ช่องโหว่นี้ในการ Flood ตัวบอทได้เช่นเดียวกัน
เขียนโดย Annonymus TN
 ติ่งกระบอกบนสายชาร์จโน้ตบุ๊กมีไว้ทำอะไร
 ทำไมผู้ชายจึงมีหัวนมทั้งที่ไม่ได้ให้นมลูก
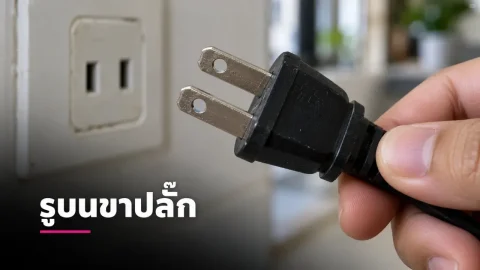 ไขปริศนาใกล้ตัว: รูเล็กๆ บนขาปลั๊กไฟ มีไว้ทำไมและช่วยอะไรได้บ้าง
 หลวงปู่ศิลาเจิม 7-Eleven ตัวเลขจากเหตุการณ์ 24242 สะดุดตา 24-42
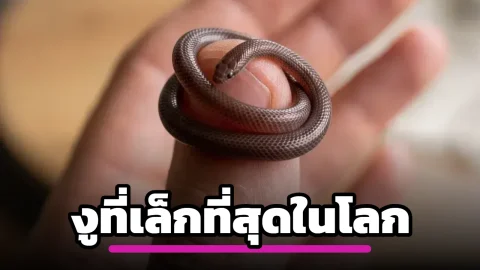 ทำความรู้จัก "งูเส้นด้ายบาร์เบโดส" งูที่เล็กที่สุดในโลก ความยาวไม่เกิน 10 เซนติเมตร
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 1 ตุลาคม 69
 อำเภอที่มีชื่อเหมือนชื่อจังหวัด เพียงหนึ่งเดียวในประเทศไทย
 ส่องแนวทางเลขเ 1 ตุลาคม 2569 เทียบชัด 3 สำนัก รหัสมูเตลู
 532 มาเต็ม! โพยอาจารย์กว้างงวด 1 ต.ค. 69 มีเลข 2 ตัวไหนอยู่ในชุดนี้บ้าง
 ทำไมบาแกตต์ต้องกรีดรอยเฉียงก่อนเข้าเตาอบ
 ลูกศรเมาส์เอียงเพราะอะไร
 เลขไม่ออกนาน = ใกล้ออกจริงไหม? ทำไมสมองเราชอบคิดว่า “ถึงคิวแล้ว” ทั้งที่การสุ่มไม่ได้จำอดีตหลวงปู่ศิลาเจิม 7-Eleven ตัวเลขจากเหตุการณ์ 24242 สะดุดตา 24-42
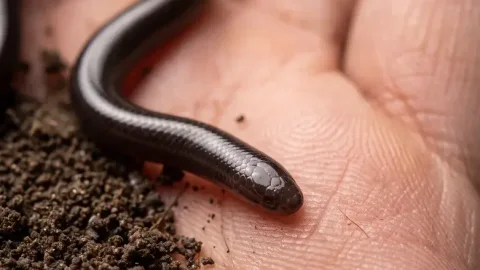 ขวัญเอ๊ยขวัญมา! เจอสิ่งนี้ในห้องน้ำอย่าเพิ่งเอากระดาษทิชชู่หยิบ ทวนสติแป๊บ น้องคืองูจริงนะวิ!
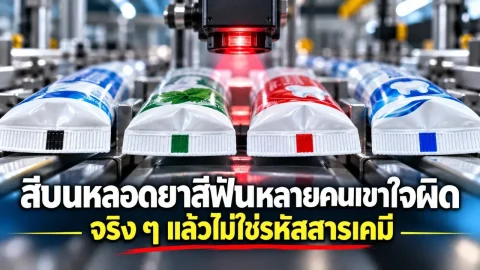 สี่เหลี่ยมสีบนหลอดยาสีฟันคืออะไร สีเขียว แดง ดำ บอกส่วนผสมจริงหรือไม่ทำไมบาแกตต์ต้องกรีดรอยเฉียงก่อนเข้าเตาอบลูกศรเมาส์เอียงเพราะอะไร
 ข่าววันนี้