มัลแวร์ Chernobyl ตัวจิ๋ว 1KB ที่เคยทำคอมพังถึงระดับ BIOS
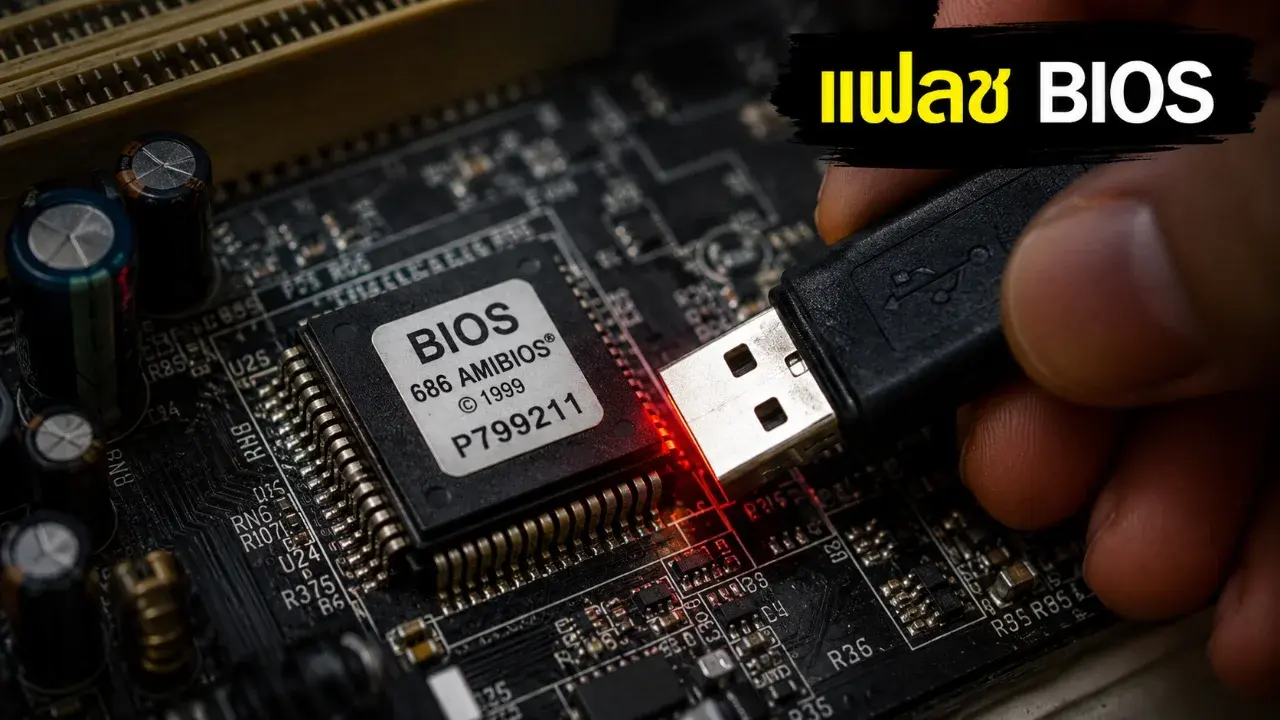
มัลแวร์บางตัวไม่ได้อันตรายเพราะซับซ้อนที่สุด แต่อันตรายเพราะโจมตีถูกจุด และ Chernobyl หรือ CIH คือหนึ่งในตัวอย่างที่ยังถูกพูดถึงจนถึงวันนี้ เพราะมันไม่ได้หยุดแค่ทำไฟล์เสีย แต่ไปไกลถึงขั้นเขียนทับข้อมูลบูตไดรฟ์และพยายามแฟลช BIOS ของเครื่อง
ชื่อ CIH มาจาก Chen Ing-Hau นักศึกษาจาก Tatung University ผู้พัฒนามัลแวร์ตัวนี้ในช่วงปี 1998 ตัวมัลแวร์มีขนาดเล็กมาก เพียงราว 1KB แต่ความเสียหายที่เกิดขึ้นกลับใหญ่กว่าขนาดไฟล์หลายเท่า
ชื่อเล่น Chernobyl เกิดจากจังหวะที่มัลแวร์ถูกปล่อยช่วงวันที่ 26 เมษายน ซึ่งตรงกับวันครบรอบอุบัติเหตุโรงไฟฟ้านิวเคลียร์เชอร์โนบิลพอดี ชื่อนี้จึงติดกับมัลแวร์ตัวนี้ และยิ่งทำให้ภาพจำของมันน่ากลัวขึ้นไปอีก
ความเสียหายที่ถูกกล่าวถึงนั้นหนักมาก มีคอมพิวเตอร์ติดมัลแวร์กว่า 60 ล้านเครื่อง และสร้างมูลค่าความเสียหายสูงถึง 40 ล้านดอลลาร์สหรัฐ หรือประมาณ 1,290,580,000 บาท ตัวเลขนี้ทำให้ CIH ไม่ใช่แค่ไวรัสเก่าในประวัติศาสตร์ แต่เป็นบทเรียนเรื่องความเปราะบางของระบบคอมพิวเตอร์ยุค Windows 95, 98 และ ME
ทำไมมัลแวร์ตัวเล็กถึงตรวจจับยาก
จุดแข็งของ Chernobyl คือเทคนิคแบบ Space-Filler หรือการเติมตัวเองลงในช่องว่างของไฟล์รันโปรแกรม แทนที่จะวางโค้ดไว้ตรงหัวหรือท้ายไฟล์เหมือนมัลแวร์หลายตัวในยุคนั้น
วิธีนี้ทำให้ไฟล์ที่ถูกแทรกโค้ดไม่ได้มีขนาดเปลี่ยนแปลงชัดเจน โปรแกรมแอนตี้ไวรัสยุคเก่าที่พึ่งการตรวจขนาดไฟล์จึงจับได้ยากกว่าเดิมมาก ถ้าผู้ใช้ดูจากขนาดไฟล์เพียงอย่างเดียว ก็แทบไม่เห็นความผิดปกติ
มัลแวร์จะสแกนไฟล์แบบ Windows Portable Executable แล้วหาช่องว่างในตัวโค้ด จากนั้นจึงสอดแทรกตัวเองเข้าไป วิธีนี้ฟังดูเรียบง่าย แต่ในเวลานั้นถือเป็นการออกแบบที่ทำให้การป้องกันยุ่งยากขึ้นมาก
มันเริ่มแพร่กระจายผ่านซอฟต์แวร์เถื่อนในช่วงฤดูร้อนปี 1998 ก่อนจะระบาดหนักขึ้นหลังมีกรณีคอมพิวเตอร์ IBM Aptiva PCs ที่มีมัลแวร์ติดมากับเครื่องในเดือนมีนาคม 1999 รวมถึงกรณีเฟิร์มแวร์ไดรฟ์ CD-R ของ Yamaha และเครื่องมือ Back Orifice 2000 ที่ถูกแจกในงาน DEF CON 7 ซึ่งมีมัลแวร์แทรกอยู่เช่นกัน
ความน่ากลัวอยู่ที่ระดับการทำลาย
หลังรันบนเครื่องเหยื่อได้แล้ว CIH จะเข้าแทรกแซงการทำงานจาก Ring 3 ไปจนถึง Ring 0 ทำให้เข้าถึงระดับ Kernel-Level และควบคุมไฟล์ระบบได้ลึกกว่ามัลแวร์ทั่วไปในยุคนั้น
จุดที่ทำให้มันถูกจดจำมากที่สุดคือการเขียนทับ Megabyte แรกของบูตไดรฟ์ด้วยเลข 0 ทั้งหมด ผลคือพาร์ติชันเสียหายและเครื่องไม่สามารถเข้าถึงไดรฟ์ได้ตามปกติ สำหรับผู้ใช้ทั่วไป นี่คืออาการที่เหมือนคอมพิวเตอร์พังทันทีโดยแทบไม่มีสัญญาณเตือน
หนักกว่านั้นคือความพยายามแฟลชมัลแวร์ลงไปยังชิป BIOS หากทำสำเร็จ เครื่องอาจใช้งานไม่ได้จนต้องเปลี่ยนชิป BIOS ใหม่ โดยเฉพาะเครื่องที่ใช้ชิปเซ็ตรุ่น Intel 430TX ซึ่งไม่มีการป้องกันการเขียนทับ BIOS โดยไม่ได้รับอนุญาต
สิ่งที่ทำให้มัลแวร์เก่าตัวนี้ยังถูกพูดถึง คือมันโจมตีในจุดที่ผู้ใช้ทั่วไปมักไม่คิดถึง ไม่ใช่แค่ไฟล์หาย ไม่ใช่แค่ระบบรวน แต่เป็นระดับที่แตะการเริ่มต้นทำงานของเครื่องโดยตรง
บทเรียนจาก Chernobyl จึงไม่ได้มีไว้เพื่อความกลัว แต่เตือนว่าความปลอดภัยของคอมพิวเตอร์ไม่ควรวัดจากความใหม่หรือความซับซ้อนของมัลแวร์เท่านั้น บางครั้งโค้ดเล็ก ๆ ที่เจาะถูกตำแหน่ง ก็สร้างความเสียหายได้มากกว่าที่คิด
สำหรับผู้ใช้ทั่วไป สิ่งที่ยังใช้ได้เสมอคือหลีกเลี่ยงซอฟต์แวร์เถื่อน ระวังไฟล์รันที่ไม่รู้แหล่งที่มา และอย่ามองข้ามการอัปเดตระบบป้องกัน แม้ยุคของ Windows 95, 98 และ ME จะผ่านไปนานแล้ว แต่หลักคิดเรื่องความเสี่ยงยังเหมือนเดิมเสมอ
เขียนโดย Annonymus TN
 เปิดประวัติ 5 ตระกูลขุนนางผู้ทรงอิทธิพลของไทย จากราชสำนักโบราณสู่ชื่อสกุลที่ยังปรากฏถึงปัจจุบัน
 เปิด 5 สิ่งของไม่ควรวางบนโต๊ะรับแขก โบราณเชื่อขัดโชคลาภ-เงินทองรั่วไหล
 น้องอันดามัน” เยี่ยมบุ๋ม ปนัดดา รอบ 2 เจอสื่อถามถึงแม่ เผยคำตอบสั้น ๆ ทำเอาหลายคนเข้าใจทันทีว่าทำไมไม่พูด!
 เปิด 5 ประเทศในโลกที่ใช้ “ระบบกษัตริย์” สืบทอดยาวนานที่สุดในประวัติศาสตร์ บางราชวงศ์มีรากเก่าแก่กว่าพันปี!
 ประวัติการสักยันต์ จากความเชื่อโบราณสู่ศาสตร์แห่งความศักดิ์สิทธิ์ ใครเป็นผู้ริเริ่ม และมีต้นกำเนิดมาจากประเทศใด?
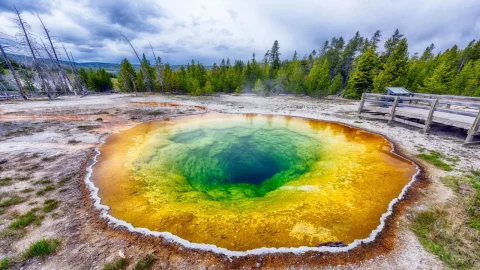 ทำไมน้ำพุร้อนเยลโลว์สโตนถึงมีสีฟ้าสดใส? เบื้องหลังสีสันมหัศจรรย์ไม่ได้เกิดจากสารเคมีอย่างเดียว!
 หวย 1 ธันวาคม 2569 เปิดสถิติย้อนหลัง 20 ปี! เจาะเลขรางวัลที่ 1-เลขท้าย 2 ตัว มีเลขไหนเคยออกซ้ำบ้าง?
 เลขเด็ด "อาม่าให้ลาภ" งวดวันที่ 1 ธันวาคม 69..รีบซื้อหวย รวยก่อนใคร!
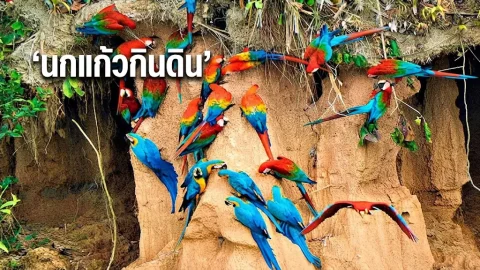 กินดินแก้พิษ! ทำไมนกแก้วในป่าอเมซอนจึงพากันมากินดินเหนียว ทั้งที่มีผลไม้และเมล็ดพืชให้กินมากมาย?
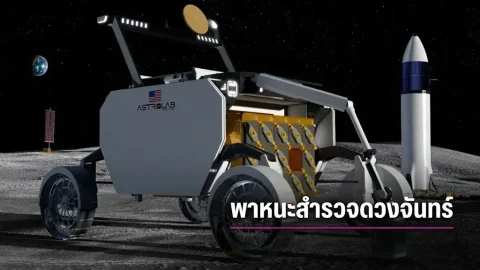 NASA เดินหน้าพัฒนายานสำรวจดวงจันทร์ เตรียมปูทางสร้างฐานมนุษย์บนดวงจันทร์ในอนาคต
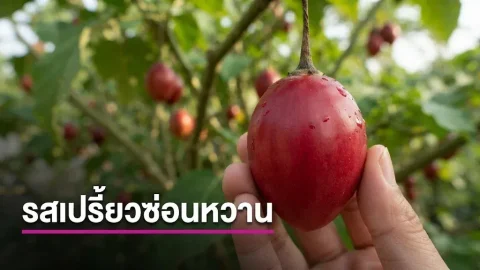 ทามาริลโล ผลไม้หน้าตาคล้ายมะเขือเทศที่เติบโตบนไม้พุ่ม พร้อมรสเปรี้ยวหวานอันเป็นเอกลักษณ์
 ทุกอาชีพล้วนมีคุณค่าในตัวอย่ามองว่าต้อยต่ำ
 ข่าววันนี้
 NASA เดินหน้าพัฒนายานสำรวจดวงจันทร์ เตรียมปูทางสร้างฐานมนุษย์บนดวงจันทร์ในอนาคต
 ปิดฉากคดีแอร์สาวไทย! ศาลออสเตรเลียสั่งถอนทุกข้อหา หลังพบถูกขบวนการค้ายาใช้เป็นเครื่องมือ
 เงินพญานาคยังโดน! ชาวบ้านพบพิรุธ เงินบริจาคมูลนิธิคำชะโนด 10 ปี หายไปไหนไม่รอด! ตำรวจ ปอศ. ฟัน 4 กก.มูลนิธิบุ๋ม-ช่างเอ๋ ช่างเอ็ม แบมบี้ปัดเป็นมือที่3