Windows 11 24H2 ปลอม หลอกติดตั้งไฟล์อัปเดตขโมยข้อมูล
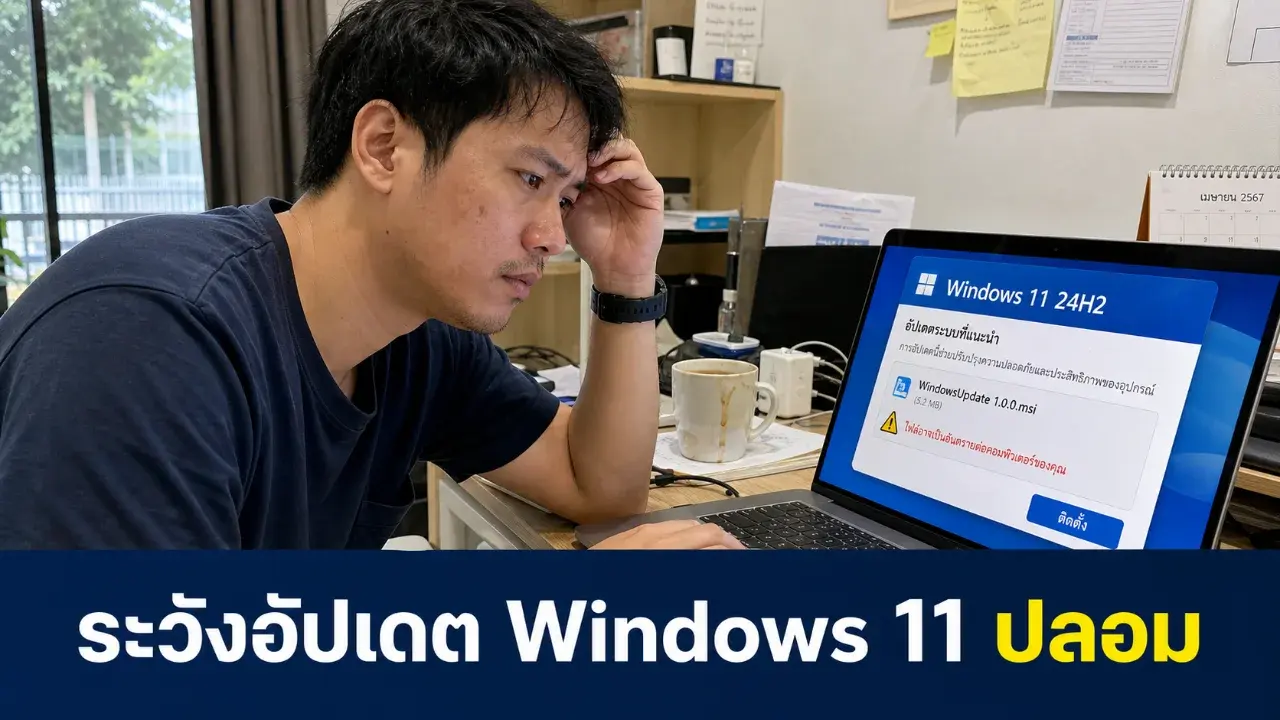
Windows 11 24H2 กำลังถูกนำไปใช้เป็นเหยื่อล่อในแคมเปญมัลแวร์ที่ปลอมตัวเป็นไฟล์อัปเดต ผู้ใช้ที่ดาวน์โหลดไฟล์ผิดอาจเปิดทางให้มัลแวร์ขโมยรหัสผ่าน คุกกี้ยืนยันตัวตน และไฟล์เซสชันจากเครื่องตัวเองโดยไม่รู้ตัว
ประเด็นนี้น่ากังวลเพราะหน้าตาของการหลอกไม่ได้มาในรูปแบบไฟล์แปลก ๆ ที่ดูไม่น่าเชื่อถือเสมอไป แต่ถูกออกแบบให้ดูเหมือนหน้า Support ของ Microsoft พร้อมข้อความชวนให้ติดตั้งอัปเดตรวมของระบบปฏิบัติการ จุดที่ทำให้คนพลาดง่ายคือชื่อไฟล์ WindowsUpdate 1.0.0.msi ซึ่งดูคล้ายไฟล์ติดตั้งทั่วไปบน Windows
รายงานจาก Techloy ระบุว่า แคมเปญนี้ยังไม่ถูกระบุชื่อชัดเจน แต่ลักษณะการทำงานเข้าข่ายมัลแวร์ประเภท Infostealer หรือมัลแวร์ขโมยข้อมูล เป้าหมายไม่ใช่แค่ทำให้เครื่องรวน แต่คือการดึงข้อมูลที่มีมูลค่าจากเครื่องเหยื่อออกไปใช้ต่อ
หลอกด้วยหน้าอัปเดตที่ดูน่าเชื่อ
วิธีโจมตีเริ่มจากเว็บไซต์ปลอมที่อ้างว่าเป็นหน้าช่วยเหลือลูกค้าของ Microsoft หน้าเว็บจะบอกให้ผู้ใช้ติดตั้งอัปเดตรวมของ Windows 11 24H2 โดยใช้ชื่อไฟล์ที่ดูเหมือนเกี่ยวข้องกับระบบโดยตรง
ไฟล์ดังกล่าวยังมีการปรับ metadata ให้ดูเหมือนว่ามาจาก Microsoft จริง ยิ่งทำให้คนที่ไม่ได้ตรวจสอบละเอียดรู้สึกว่าเป็นไฟล์ปกติของระบบ Windows จุดนี้คือกับดักสำคัญ เพราะผู้ใช้จำนวนมากคุ้นกับการกดติดตั้งอัปเดตเมื่อเห็นชื่อเกี่ยวกับ Windows อยู่แล้ว
เมื่อไฟล์ถูกติดตั้ง กระบวนการภายในจะไม่จบแค่หน้าต่างติดตั้งธรรมดา แต่จะเริ่มรันสคริปต์และเครื่องมือที่มีอยู่ใน Windows เอง ก่อนวางไฟล์มัลแวร์ลงในโฟลเดอร์ AppData แล้วใช้ cscript.exe เป็นตัวช่วยรันงานต่อ
ข้อมูลในเบราว์เซอร์และแอปแชทตกเป็นเป้า
หลังจากเริ่มทำงาน มัลแวร์จะสร้างสภาพแวดล้อม Python ปลอมขึ้นมาเพื่อดึงโมดูลเสริมที่ใช้ขโมยข้อมูล เป้าหมายหลักอยู่ที่ข้อมูลในเว็บเบราว์เซอร์และแพลตฟอร์มรับส่งข้อความ
ข้อมูลที่ถูกเล็งมีทั้งรหัสผ่านที่บันทึกไว้ในเบราว์เซอร์ ไฟล์ authentication cookies ที่เกี่ยวกับการยืนยันตัวตน และไฟล์ session ที่ใช้ผูกกับบัญชีต่าง ๆ ถ้าข้อมูลเหล่านี้หลุดออกไป ความเสียหายอาจไม่หยุดแค่เครื่องติดมัลแวร์ แต่ลามไปถึงบัญชีออนไลน์ที่ยังล็อกอินค้างไว้
อีกจุดที่ถูกกล่าวถึงคือข้อมูลที่เกี่ยวข้องกับ Discord ซึ่งมักใช้ทั้งในกลุ่มเกม กลุ่มทำงาน และคอมมูนิตี้ออนไลน์ สำหรับผู้ใช้ในไทยที่ใช้ Windows ทำงานประจำวัน จุดเสี่ยงจึงอยู่ใกล้ตัวกว่าที่คิด โดยเฉพาะเครื่องที่เก็บรหัสผ่านไว้ในเบราว์เซอร์เพื่อความสะดวก
รีสตาร์ตเครื่องก็ยังกลับมาทำงานได้
มัลแวร์ตัวนี้ยังพยายามทำให้ตัวเองอยู่ในระบบได้นานขึ้น ด้วยการสร้าง registry entry ชื่อ SecurityHealth และวางไฟล์ shortcut ในโฟลเดอร์ Startup ภายใต้ชื่อ Spotify.lnk เพื่อให้มัลแวร์ถูกรันใหม่เมื่อมีการรีบูตเครื่อง
ชื่อที่ใช้ก็น่าคิด เพราะทั้ง SecurityHealth และ Spotify เป็นคำที่ดูคุ้นตา ไม่ใช่ชื่อไฟล์ประหลาดที่ผู้ใช้ทั่วไปจะรีบสงสัยทันที นี่ทำให้การตรวจจับด้วยสายตายากขึ้น โดยเฉพาะกับคนที่ไม่ได้เปิดดู Startup หรือ Registry เป็นประจำ
สิ่งที่ควรจำจากเคสนี้จึงไม่ใช่แค่ “อย่ากดไฟล์แปลก” แต่ต้องระวังไฟล์ที่ดูเหมือนของจริงเกินไปด้วย การอัปเดต Windows ควรทำผ่าน Windows Update ในเครื่องหรือช่องทางทางการเท่านั้น หากเว็บใดบอกให้โหลดไฟล์ MSI มาติดตั้งเองโดยอ้างว่าเป็นอัปเดตระบบ คำถามแรกควรเป็นว่า ทำไมอัปเดตนี้ไม่มาจากช่องทางปกติของ Windows
เขียนโดย Annonymus TN
 เจาะลึกแนวทางเลขมงคลจากปฏิทินจีน 2 ฉบับคัดพิเศษ งวดวันที่ 1 พฤศจิกายน 2569
 ความลับของ "Kap Dwa" มัมมี่ักษ์สองหัวแห่งปาโกเนีย: เรื่องจริงหรือแค่เรื่องแต่งลวงโลก?
 เช็กด่วน! นั่งนานๆ เสี่ยงตายจริงไหม?
 สนามบินแห่งเดียวของไทย ที่ตัวสนามบินตั้งอยู่ในเขต 2 จังหวัด
 จังหวัดเดียวของประเทศไทย ที่ไม่มี พื้นที่ติดกับจังหวัดอื่นเลย
 สมัครใจลาออกกับถูกเลิกจ้างได้เงินชดเชยต่างกันตรงไหน
 เจาะรายได้ทหารอาชีพ ตั้งแต่พลทหารถึงนายทหารสัญญาบัตร มีเบี้ยเลี้ยงและสวัสดิการอะไรบ้าง
 เปิด 5 หลักสูตรแพทยศาสตร์ที่มีค่าเรียนรวมแตะ 7 ล้านบาท
 รีวิว iPhone Duo ดราม่าสนั่น! เงินเดือนคนไทยซื้อไหวไหม หรือเป็นแค่ "ค่าความเชื่อมั่น"?
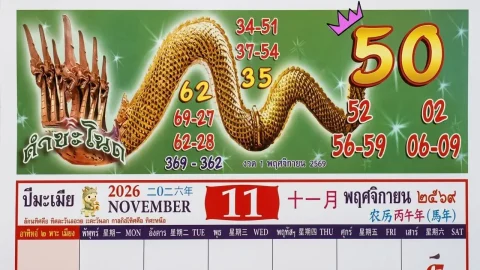 คำชะโนด งวด 1 พ.ย. 2569 เปิดเลขเด่น 50 จับตาชุด 2 ตัว–3 ตัว มีเลขไหนน่าสนใจบ้าง
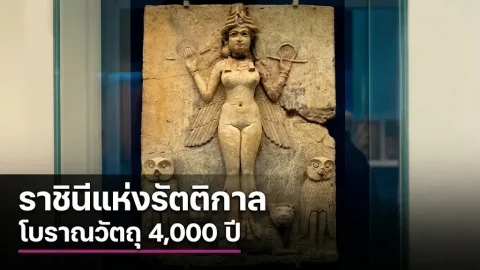 ไขปริศนา “ราชินีแห่งรัตติกาล” (Queen of the Night): เทพีผู้ลึกลับแห่งบาบิโลนโบราณ
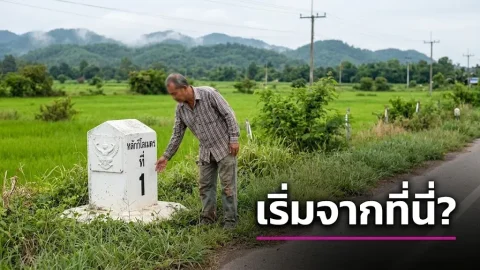 รู้หรือไม่? หลักกิโลเมตรที่ 1 เริ่มต้นจากที่ไหน จุดเริ่มต้นถนนสายหลักของไทยอยู่ตรงไหนกันแน่?สมัครใจลาออกกับถูกเลิกจ้างได้เงินชดเชยต่างกันตรงไหนเช็กด่วน! นั่งนานๆ เสี่ยงตายจริงไหม?
 รวบหนุ่มอังกฤษคาร้านตัดผมเกาะหลีเป๊ะ ตามหมายจับศาลกระบี่ คดีทำให้เสียทรัพย์
 จังหวัดที่มีเพียง 4 อำเภอ เพียงจังหวัดเดียวเท่านั้นในประเทศไทยความลับของ "Kap Dwa" มัมมี่ักษ์สองหัวแห่งปาโกเนีย: เรื่องจริงหรือแค่เรื่องแต่งลวงโลก?ไขปริศนา “ราชินีแห่งรัตติกาล” (Queen of the Night): เทพีผู้ลึกลับแห่งบาบิโลนโบราณ
 ข่าววันนี้
 สมัครใจลาออกกับถูกเลิกจ้างได้เงินชดเชยต่างกันตรงไหน
 รวบหนุ่มอังกฤษคาร้านตัดผมเกาะหลีเป๊ะ ตามหมายจับศาลกระบี่ คดีทำให้เสียทรัพย์
 สืบอ่าวนางลุยปราบยาเสพติด รวบ 3 ผู้ต้องหา ยึดยาบ้ารวม 12 เม็ด พบ 1 รายถูกแจ้งข้อหามีไว้เพื่อจำหน่าย
 สาวปริศนารีบปิดเฟซฯ หนี! หลังยื่นจดเครื่องหมายการค้า “NENE ROYAL”..หวั่นโดนทัวร์ลง