ระวังเว็บ Claude ปลอม หลอกดาวน์โหลดรุ่นโปร ที่จริงเป็นมัลแวร์ PlugX
ระวังเว็บ Claude ปลอม หลอกดาวน์โหลดรุ่นโปร ที่จริงเป็นมัลแวร์ PlugX
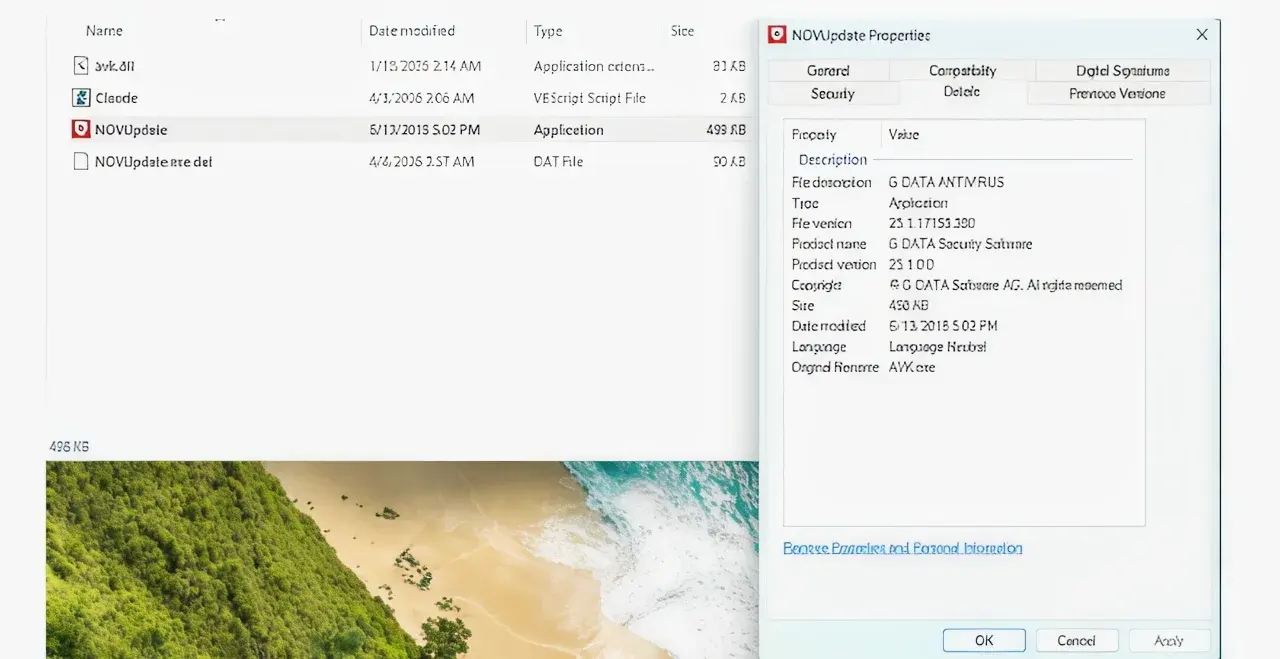
ในช่วงที่ผ่านมา ชื่อของเครื่องมือปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) ที่มาแรงสุดคงจะหนีไม่พ้น Claude ตั้งแต่ดราม่ากับรัฐบาลสหรัฐอเมริกา มาจนถึงการที่โค้ดต้นฉบับ (Source Code) ถูกขโมยด้วยความเลินเล่อของพนักงาน ทำให้มีแฮกเกอร์มากมายมาเกาะกระแสไม่เว้นแต่กรณีนี้
รายงานจากเว็บไซต์ Security Affair ได้กล่าวถึงการตรวจพบเว็บไซต์ปลอมของ Claude เครื่องมือ AI ชื่อดังที่ถูกพัฒนาโดยบริษัท Anthropic โดยเว็บไซต์ปลอมเหล่านี้จะมีการหลอกลวงเหยื่อที่หลงเข้ามาว่า มีการแจก Claude ในเวอร์ชันสำหรับการใช้งานระดับสูง หรือ Pro Version ฟรี แต่แท้จริงแล้วภายในนั้นเป็นมัลแวร์ประเภทเข้าควบคุมเครื่องจากระยะไกล หรือ RAT (Remote Access Trojan) ที่มีชื่อว่า PlugX โดยไฟล์ที่หลอกให้เหยื่อดาวน์โหลดนั้นจะเป็นไฟล์บีบอัดในรูปแบบ Zip ที่เมื่อคลายไฟล์ออกมานั้น ภายในจะเป็นไฟล์สำหรับการติดตั้งนามสกุล MSI ที่คล้ายคลึงกับตัวติดตั้ง Claude ของจริง ที่มีการสะกดผิดไปจากเดิมเล็กน้อย พร้อมไฟล์ทางลัด (Shortcut) ที่สามารถนำไปสู่การรันสคริปท์มัลแวร์แบบ VBS ซึ่งเมื่อกดที่ไฟล์ดังกล่าว ก็จะนำไปสู่การรันแอปพลิเคชันเพื่อพรางพฤติกรรมที่แท้จริงให้ดูไม่น่าสงสัย
แต่เบื้องหลังนั้นกลับเป็นการรันสคริปท์ดังกล่าวขึ้นมา โดยสคริปท์จะทำการคัดลอกไฟล์ 3 ไฟล์ นั่นคือ NOVUpdate.exe, avk.dll, และไฟล์ .dat ที่ถูกเข้ารหัสไว้ (Encryption) ชื่อ NOVUpdate.exe.dat ไปยังโฟลเดอร์ Windows Startup แล้วทำการแอบรันอย่างเงียบ ๆ ซึ่งจะเป็นการรันมัลแวร์ (Payload) จากไฟล์ avk.dll ด้วยเทคนิคการรันไฟล์ DLL ที่นำเข้าสู่ระบบเอง หรือ DLL Sideloading ซึ่งตัวไฟล์ DLL นั้นจะทำการถอดรหัสไฟล์ .Dat ดังกล่าวออกมาเป็น Payload ของมัลแวร์ PlugX ฝังลงไปบนเครื่อง
หลังจากที่มัลแวร์ได้ฝังลงสู่เครื่องแล้ว มัลแวร์ก็จะทำการติดต่อกับเซิร์ฟเวอร์ควบคุม (Command and Control หรือ C2) ที่ตั้งอยู่บนหมายเลขไอพี 8.217.190[.]58 ผ่านทางโปรโตคอล HTTP ในทันที นอกจากนั้นตัวมัลแวร์ยังได้ทำการแค่ค่า Registry Key ของ TCP/IP เพื่อดัดแปลงพฤติกรรมการทำงานของการติดต่อกับระบบเครือข่าย (Network) นอกจากนั้น เพื่อป้องกันการถูกตรวจจับ สคริปท์ที่ทำหน้าที่ติดตั้งมัลแวร์เมื่อทำหน้าที่ติดตั้งอย่างสมบูรณ์แล้ว ก็จะทำการลบตัวเอง พร้อมกับไฟล์สคริปท์ Batch ชื่อว่า ~del.vbs.bat ทิ้งเพื่อกลบเกลื่อนร่องรอยของตัวเองที่เคยทำงานบนเครื่อง
PlugX นั้นเดิมเป็นมัลแวร์ที่ใช้งานปฏิบัติการสอดแนม (Espionage) ของกลุ่มแฮกเกอร์ที่ทำงานให้กับรัฐบาลจีน แต่ในตอนหลังตัวโค้ดต้นฉบับ (Source Code) ของมัลแวร์ตัวนี้ได้รั่วไหลสู่สาธารณะ ทำให้นำไปสู่การวางขายมัลแวร์ตัวนี้ตามเว็บบอร์ดใต้ดิน และ ตลาดมืด กันอย่างเป็นล่ำเป็นสัน จนทำให้เป็นการยากที่จะระบุกลุ่มอาชญากรที่อยู่เบื้องหลังแคมเปญนี้ได้อย่างชัดเจน

เขียนโดย Annonymus TN
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 แมตช์หยุดโลกกลางเดือน! เมื่อ ‘เจ้าพ่อปากแดง’ วัดพลัง ‘เจ้าแม่ตะเคียน’ งวด 16 ต.ค. 69 ใครแม่นกว่าเดี๋ยวรู้กัน
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่าง
 เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิดเปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้
 Microsoft Defender เข้าใจผิด ปักธงว่าเว็บ Google เป็นเว็บไซต์อันตรายมัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
 🌧️ กรมอุตุฯ เตือนฝนหนักถึงหนักมาก 9–13 ต.ค. กรุงเทพฯ-ปริมณฑลเฝ้าระวังช่วง 10–11 ต.ค.นักสะสมห้ามพลาด คลังเปิดจองเหรียญ IMF-World Bank 2569 ผลิตรวม 2.3 แสนเหรียญ