มัลแวร์ Storm สามารถข้ามการยืนยันตัวตนแบบ MFA แล้วเรียกคืนใช้งาน Session จากระยะไกลได้ด้วย
ระวัง! มัลแวร์ Storm สามารถข้ามการยืนยันตัวตนแบบ MFA แล้วเรียกคืนใช้งาน Session จากระยะไกลได้อย่างง่ายดาย
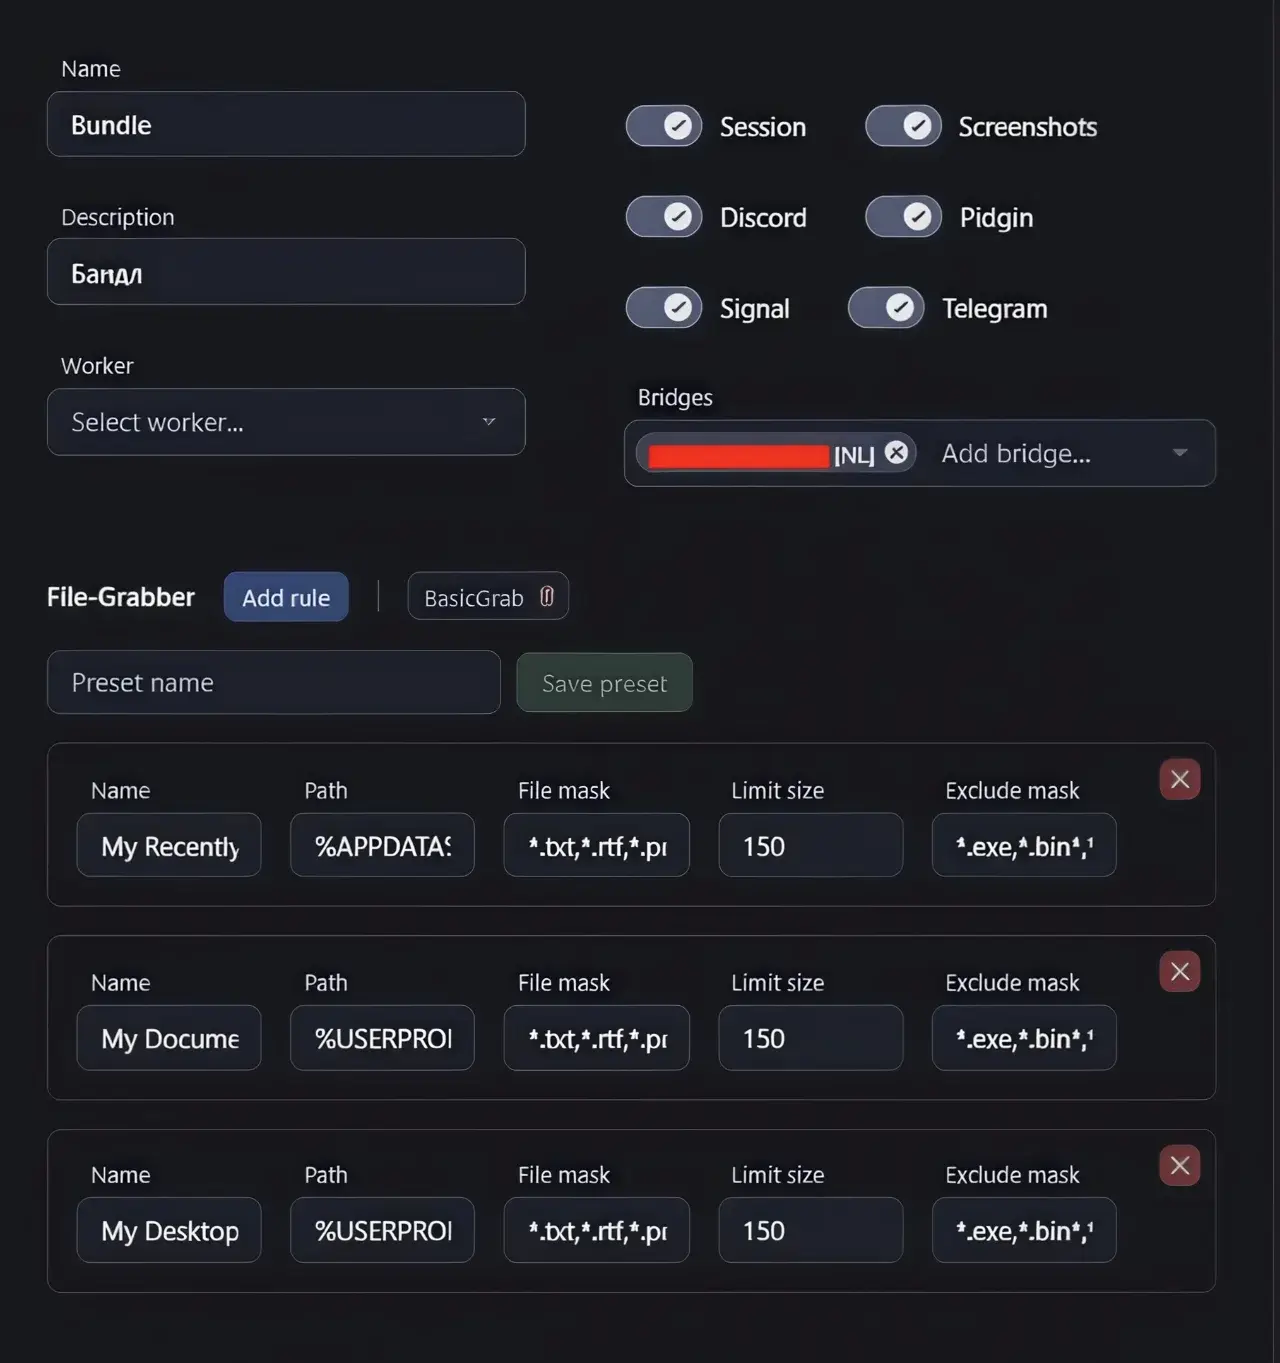
การป้องกันการเข้าถึงบัญชีด้วยระบบยืนยันตัวตนจากหลากแหล่ง หรือ MFA (Multi-Factors Authentication) เพื่อป้องกันการถูกแฮกโดยเหล่าแฮกเกอร์ แต่ก็ไม่วาย มีมัลแวร์บางตัวสามารถจัดการฝ่าระบบป้องกันส่วนนี้จนสามารถเข้าขโมยใช้งานบัญชีของเหยื่อได้ ดังเช่นตัว
จากรายงานโดยเว็บไซต์ Yahoo ได้กล่าวถึงการตรวจพบมัลแวร์ตัวใหม่ Storm โดยทีมวิจัยจาก Varonis Threat Labs บริษัทผู้เชี่ยวชาญด้านการตรวจจับภัยไซเบอร์ ซึ่งถึงแม้แหล่งข่าวจะไม่ได้ระบุถึงประเภทของมัลแวร์ แต่จากความสามารถหลายอย่างนั้นทำให้สามารถคาดการณ์ได้ว่า เป็นมัลแวร์ประเภทขโมยข้อมูล หรือ Infostealer ตัวหนึ่ง จากการที่มีความสามารถในการเข้าขโมยข้อมูลหลากรูปแบบจากระบบของเหยื่อ ซึ่งหนึ่งในความสามารถสำคัญนั่นก็คือ การเข้าขโมยเซสชัน (Session) ในการเข้าใช้งานบัญชี (Account) ต่าง ๆ เช่น ไฟล์ Session Cookies และ Authentication Session ที่ช่วยให้สามารถฝ่าระบบยืนยันตัวตนแบบ MFA ได้ รวมไปถึงข้อมูลที่เกี่ยวข้องกับรหัสผ่านต่าง ๆ เช่น ข้อมูลแบบบันทึกไว้กรอกอัตโนมัติ (Autofill) และรหัสผ่านที่ถูกบันทึกเอาไว้บนตัวเว็บเบราว์เซอร์ ซึ่งมัลแวร์ตัวนี้สนับสนุนการขโมยข้อมูลจากเว็บเบราว์เซอร์มากมายหลายสายตระกูล ไม่ว่าจะเป็นตระกูล Chromium เช่น Chrome และ ตระกูล Gecko เช่น Firefox เป็นต้น ไม่เพียงเท่านั้น ตัวมัลแวร์ยังสามารถข้อมูลอื่น ๆ เช่น ไฟล์เอกสารต่าง ๆ (Documents) บนเครื่อง, การแอบบันทึกภาพหน้าจอ (Screenshot), ข้อมูลภายในแอปพลิเคชันรับส่งข้อความ (Messenger App) และข้อมูลกระเป๋าเงินคริปโตเคอร์เรนซี (Cryptocurrency Wallet) ได้อีกด้วย
นอกจากความสามารถในการขโมยข้อมูลแล้ว มัลแวร์ตัวนี้ยังมีความร้ายกาจอีกมากมาย ไม่ว่าจะเป็นการลักลอบส่งข้อมูลรหัสผ่านที่ขโมยได้กลับไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ด้วยวิธีการเข้ารหัสข้อมูล หรือ Encryption, ความสามารถในการหลบเลี่ยงระบบตรวจจับปลายทาง (Endpoint Detection and Response หรือ EDR) เป็นต้น โดยการระบาดของมัลแวร์ในตอนนี้นั้น ได้มีการระบาดกระจายไปในหลากประเทศทั่วโลก ไม่ว่าจะเป็น สหรัฐอเมริกา, บราซิล, อินโดนีเซีย, เวียดนาม และอีกหลากหลายประเทศ โดยมีผู้ตกเป็นเหยื่ออย่างน้อย 1,715 ราย ในช่วงเวลาของการตรวจสอบของทีมวิจัย
ที่น่ากลัวไปกว่าความสามารถที่กล่าวมาข้างต้น นั่นคือ มัลแวร์ตัวนี้ถูกจำหน่ายในรูปแบบเช่าใช้ หรือ MaaS (Malware-as-a-Service) ในตลาดมืดใต้ดิน ด้วยราคาที่จับต้องได้ ทำให้สามารถเข้าถึงได้ง่ายถ้ามีเงิน โดยราคานั้นจะเริ่มต้นจากราคา 300 ดอลลาร์สหรัฐ (9,683 บาท) สำหรับแพ็คเกจทดลองใช้งาน 7 วัน, 900 ดอลลาร์สหรัฐต่อเดือน (29,047 บาท) สำหรับแพ็คเกจมาตรฐาน, 1,800 ดอลลาร์สหรัฐต่อเดือน (58,099.50 บาท) สำหรับแพ็คเกจใช้งานแบบทีมที่สนับสนุนผู้ใช้งานมากถึง 100 คน และการสร้างแอปพลิเคชันตัวล่อ (Builds) มากถึง 200 ชุด ซึ่งถึงแม้อายุการใช้งาน (Subscription) จะจบไปแล้ว ตัวมัลแวร์ก็จะยังทำงานในการเก็บข้อมูลจากเหยื่อต่อไป

เขียนโดย Annonymus TN
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่าง
 เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 เจาะลึกแนวทางตัวเลขงวด 16 ตุลาคม 2569 ส่องจุดร่วมตัวเลขเด่น เทียบมุมมองเหมือนและต่างจากหลายสำนัก
 แมตช์หยุดโลกกลางเดือน! เมื่อ ‘เจ้าพ่อปากแดง’ วัดพลัง ‘เจ้าแม่ตะเคียน’ งวด 16 ต.ค. 69 ใครแม่นกว่าเดี๋ยวรู้กันเปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
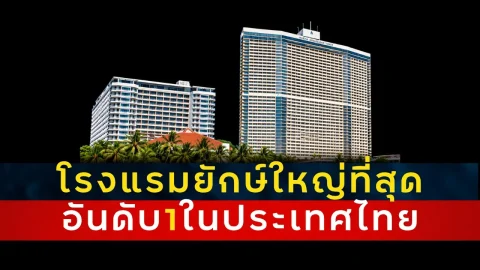 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้
 Microsoft Defender เข้าใจผิด ปักธงว่าเว็บ Google เป็นเว็บไซต์อันตรายมัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
 🌧️ กรมอุตุฯ เตือนฝนหนักถึงหนักมาก 9–13 ต.ค. กรุงเทพฯ-ปริมณฑลเฝ้าระวังช่วง 10–11 ต.ค.นักสะสมห้ามพลาด คลังเปิดจองเหรียญ IMF-World Bank 2569 ผลิตรวม 2.3 แสนเหรียญ