ระวังมัลแวร์ดูดเงินตัวใหม่บน Android "Perseus"
ระวังมัลแวร์ดูดเงินตัวใหม่บน Android "Perseus" พบแอบลักลอบดูดข้อมูลจากแอปจดโน้
ตต่าง ๆ เพื่อขโมยรหัส
ชื่อ Perseus อาจจะเป็นที่คุ้นเคยกันดีในฐานะชื่อวีรบุรุษชาวกรีซ และ ชื่อของผู้อ้างตนเป็นผู้วิเศษที่เคยโด่งดังบนรายการโทรทัศน์ดาวเทียม และอินเทอร์เน็ตไทยเมื่อ 10 กว่าปีที่แล้ว แต่ในครั้งนี้ชื่อนี้อาจไม่ใช่ความเท่หรือความตลกอีกต่อไป เนื่องจากได้ถูกนำมาใช้งานเป็นชื่อมัลแวร์ดูดเงิน หรือ Banking Trokjan ไปเป็นที่เรียบร้อยแล้ว
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญการแพร่กระจายของ Banking Trojan ที่มีชื่อว่า Perseus ซึ่งมีความสามารถในการเข้ายึด และควบคุมเครื่องของเหยื่อโดยสมบูรณ์ (DTO หรือ Device Take Over) โดยมัลแวร์ตัวนี้นั้นเรียกได้ว่าเป็นการพัฒนาต่อยอดมาจากมัลแวร์ประเภทเดียวกัน 2 ตัวนั่นคือ Cerberus และ Phoenix โดยตัว Cerberus นั้นถูกตรวจพบครั้งแรกในช่วงปี ค.ศ. 2019 (พ.ศ. 2562) โดยเป็นมัลแวร์ที่มีจุดเด่นในด้านการเข้าถึงโหมดสำหรับช่วยเหลือคนพิการ (Accesibility Mode) และความสามารถในการเพิ่มสิทธิ์ (Permission) ในการเข้าถึงระบบให้กับตัวเองได้ ต่อมาโค้ดต้นฉบับ (Source Code) ของมัลแวร์ตัวนี้ได้รั่วไหลสู่สาธารณะ ทำให้นำมาสู่การพัฒนาต่อ (Fork) เป็นสายพันธุ์ย่อยมากมายหลายตัว เช่น Alien, ERMAC, Phoenix มาจนถึงตัวปัจจุบันอย่าง Perseus ที่ถึงมาจะมาจากรากฐานของมัลแวร์ตัวดังกล่าว แต่ก็มีการเพิ่มความสามารถด้านการทำงานที่ยืดหยุ่น (Flexibility) เพื่อเปิดทางให้สามารถแพร่กระจายด้วยการอาศัยมัลแวร์นกต่อ (Loader) เป็นตัวกลางในการทำการหลอกลวงแบบ Phishing ด้วยการใช้เว็บไซต์ปลอมได้อย่างสะดวก ซึ่งแอปพลิเคชันปลอมที่ใช้หลอกให้เหยื่อติดตั้งมัลแวร์นั้น ทางทีมวิจัยได้มีการเปิดเผยชื่อมาบางส่วน โดยมีรายชื่อดังนี้
Roja App Directa (com.xcvuc.ocnsxn) - มัลแวร์นกต่อ (Dropper)
TvTApp (com.tvtapps.live) - ไฟล์มัลแวร์ (Payload) ของ Perseus payload
PolBox Tv (com.streamview.players) - ไฟล์มัลแวร์ของ Perseus
จากการวิเคราะห์ในเชิงลึก ทางทีมวิจัยพบว่า มีความเป็นไปได้ที่แฮกเกอร์ได้นำเอาเครื่องมือปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) ในรูปแบบโมเดลภาษาขนาดใหญ่ (LLM หรือ Large Language Model) เข้ามาใช้ในขั้นตอนการพัฒนามัลแวร์ตัวนี้ เนื่องจากมีการตรวจพบบันทึก (Logging) และอีโมจิ (Emoji) จำนวนมากบนตัวโค้ด ซึ่งผิดวิสัยไปจากการเขียนโค้ดด้วยมนุษย์ตามปกติ สำหรับการระบาดนั้น ทางทีมวิจัยจาก ThreatFabric บริษัทผู้เชี่ยวชาญด้านการป้องกันภัยไซเบอร์ พบว่ามัลแวร์ตัวนี้กำลังระบาดอย่างหนักอยู่ในหลากพื้นที่ เช่น ตุรกี, อิตาลี, โปแลนด์, เยอรมนี, ฝรั่งเศส, สหรัฐอาหรับเอมิเรตส์ และ โปรตุเกส โดยเฉพาะ 2 ประเทศแรกจะมีการระบาดที่หนักเป็นพิเศษ
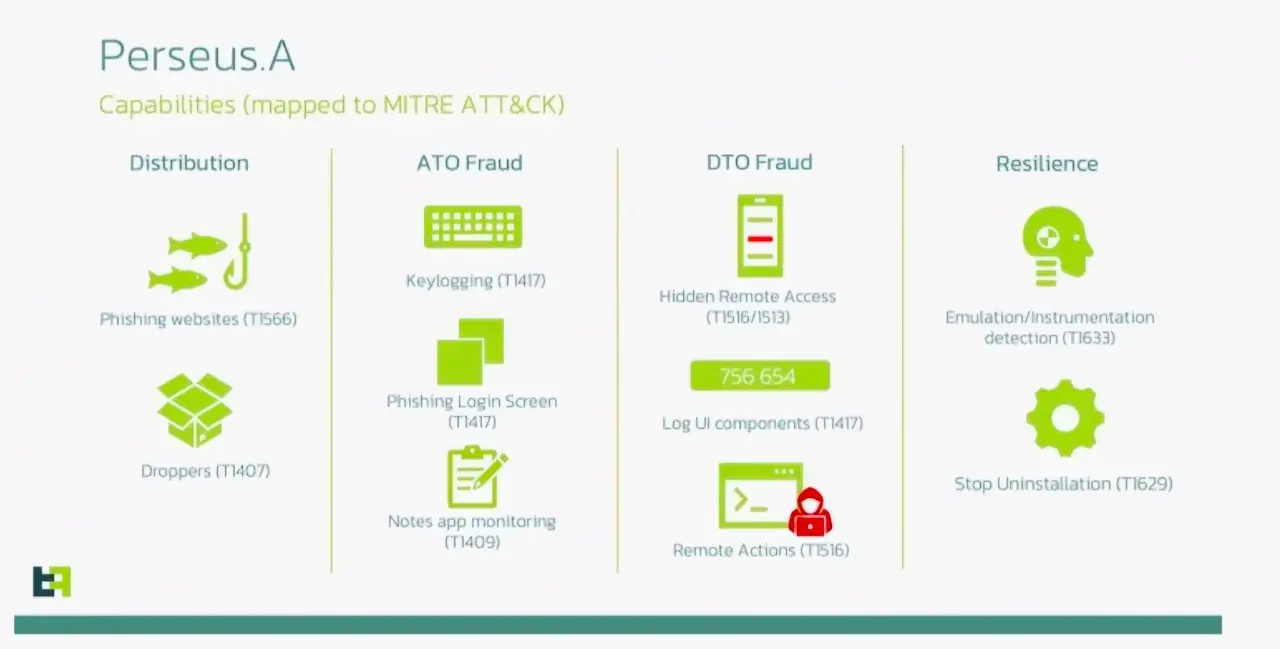
ความสามารถของมัลแวร์ดังกล่าวที่มีต่อเครื่องของเหยื่อนั้น ก็เรียกได้ว่ามีอยู่มากมาย เช่น
scan_notes, ใช้ในการคัดลอกข้อมูลจากแอปพลิเคชันสำหรับการจดโน้ต (Note-Taking Apps) เช่น Google Keep, Xiaomi Notes, Samsung Notes, ColorNote Notepad Notes, Evernote, Simple Notes Pro, Simple Notes, และ Microsoft OneNote (แต่มีการระบุชื่อแพ็คเกจบนโค้ดผิด เป็น "com.microsoft.onenote" แทนที่จะเป็น "com.microsoft.office.onenote").
start_vnc, ใช้ในการถ่ายทอดหน้าจอเครื่องของเหยื่อแบบเกือบใกล้เคียงเวลาจริง (Real-Time)
stop_vnc, ใช้ในการปิด Session dการเข้าควบคุมจากระยะไกล (Remote Control)
start_hvnc, ใช้ในการถ่ายทอดข้อมูลโครงสร้าง ลำดับของหน้าจอการใช้งาน (UI หรือ User Interface) กลับไปให้แฮกเกอร์ผู้ควบคุมมัลแวร์ เพื่อที่จะได้ใช้โปรแกรมเข้าควบคุมการใช้งานหน้าจอเครื่องของเหยื่อได้
Stop_hvnc, ใช้ในการปิด Session dการเข้าควบคุมจากระยะไกล (Remote Control)
enable_accessibility_screenshot, ใช้เปิดฟีเจอร์การบันทึกหน้าจอ (Screenshot) ผ่านโหมดช่วยเหลือคนพิการ (Accessibility Mode)
disable_accessibility_screenshot, ใช้ปิดฟีเจอร์การบันทึกหน้าจอ (Screenshot) ผ่านโหมดช่วยเหลือคนพิการ (Accessibility Mode)
disable_accessibility_screenshot, ใช้ปิดฟีเจอร์การบันทึกหน้าจอ (Screenshot) ผ่านโหมดช่วยเหลือคนพิการ (Accessibility Mode)
unblock_app, ใช้ในการลบชื่อของแอปพลิเคชันออกจากรายชื่อการปิดกั้น หรือ Blocklist
clear_blocked, to clear the entire list of blocked applications.
Action_blackscreen, ใช้ในการเปิดหน้าจอสีดำเพื่อซ้อนทับ (Overlay) หน้าจอการทำงานของมัลแวร์
nighty, ใช้ในการปิดเสียงของเครื่องเหยื่อ
click_coord, ใช้ในการปัดหน้าจอ (Tap) ตามตำแหน่งที่ต้องการ
install_from_unknown, ใช้ในการจัดการติดตั้งแอปพลิเคชันแบบหาแหล่งที่มีที่ไปไม่ได้ (Unkown Sources)
start_app, ใช้ในการเปิดแอปพลิเคชันที่แฮกเกอร์ต้องการ
นอกจากนั้นมัลแวร์ตัวนี้ยังมีความสามารถในการหลบเลี่ยงการถูกวิเคราะห์ (Anti-Analysis), ต่อต้านการถูกดีบั๊ก (Anti-Debugging) และตรวจสอบว่ามีการเสียบซิมการ์ด (SIM) อยู่อย่างถูกต้องหรือไม่อีกด้วย

เขียนโดย Annonymus TN
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 เปิด 5 จังหวัดที่มีมหาวิทยาลัยและนักศึกษาจำนวนมาก จนกลายเป็น “เมืองมหาวิทยาลัย” ของไทย
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 สถิติหวยออก ย้อนหลัง 10 ปี เลขท้าย 2 ตัว งวด 16 ตุลาคม
 เลขปิงปอง "น้องเพชรกล้า" 16 ตุลคม 2569
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่างอำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้
 เกาหลีสั่งสอบ หลังคลิปวิดีโอส่วนตัวของผู้ป่วย 80 คลิปถูกอัพลงเน็ตMicrosoft Defender เข้าใจผิด ปักธงว่าเว็บ Google เป็นเว็บไซต์อันตรายมัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
 🌧️ กรมอุตุฯ เตือนฝนหนักถึงหนักมาก 9–13 ต.ค. กรุงเทพฯ-ปริมณฑลเฝ้าระวังช่วง 10–11 ต.ค.